
Il Garante per la protezione dei dati personali, a seguito di accertamenti ispettivi di carattere conoscitivo svolti il 6-8 ottobre 2025 e il 9-11 febbraio 2026 presso un provider di servizi di posta elettronica e un fornitore di piattaforma di marketing automation, ha rilevato che i tracking pixel vengono utilizzati pressoché nella totalità dei casi, operando nel contesto riservato della corrispondenza digitale all’insaputa dell’utente.
Con il Provvedimento n. 284 del 17 aprile 2026 (pubblicato in Gazzetta Ufficiale Serie Generale n. 98 del 29 aprile 2026), accompagnato dal comunicato stampa del 21 aprile 2026, il Garante ha emanato le nuove Linee Guida in materia di utilizzo di tracking pixel nelle comunicazioni di posta elettronica.
Chiunque utilizzi tracking pixel nelle e-mail ha 6 mesi di tempo dalla pubblicazione in Gazzetta Ufficiale per adeguare informative, consensi e sistemi di revoca. Rientrano in questa platea imprese, enti pubblici, provider di posta, piattaforme di invio massivo e professionisti del digital marketing. La scadenza, confermata dal Garante, è il 29 ottobre 2026.
Cosa sono i tracking pixel
I “tracking pixel” sono immagini trasparenti, generalmente della dimensione di 1×1 pixel, incorporate nel codice HTML di un messaggio; non risiedono fisicamente all’interno delle e-mail ma sono ospitate su server remoti. Solitamente vengono usati per stabilire una comunicazione dal client al server del pixel, dunque quando il contenuto viene aperto l’immagine comunica in automatico al server informazioni sul destinatario. Infatti, a seconda della tecnologia usata può indicare:
- se, quando e quante volte è stata aperta una e-mail;
- il tipo di dispositivo/browser usato dal destinatario per aprire l’email;
- l’indirizzo IP e una posizione indicativa;
- altre eventuali interazioni dell’utente (come: numero di aperture, momento/tempo di consultazione e dati tecnici desumibili dalla richiesta).
Il meccanismo funziona solo se il client di posta scarica le immagini: con la lettura in solo testo il pixel non viene caricato. Questo accorgimento però blocca tutte le immagini indistintamente, non solo i pixel.
Perché è intervenuto il Garante della Privacy
La ragione che ha spinto il Garante a intervenire risiede nella natura occulta di questi pixel: non potendo essere percettibili, operano in background in modo totalmente invisibile e nell’ambito della corrispondenza personale e privata, che dovrebbe essere protetta. Inoltre, diversamente da banner, link o elementi interattivi, non aggiungono valore informativo al messaggio né incidono sui testi.
Questa tecnologia viene considerata pervasiva sia per le possibili inferenze commerciali o comportamentali ricavabili dalle abitudini di lettura degli utenti, ma soprattutto per la totale inconsapevolezza dei destinatari, dal momento che non sanno dell’esistenza di questo tipo di tracciamento, e per l’impossibilità di distinguerli dagli elementi grafici presenti nelle e-mail.
Dal punto di vista normativo, il Garante ha ricondotto l’impiego dei tracking pixel all’art. 122 del Codice Privacy (d.lgs. 196/2003). L’inserimento del pixel nell’e-mail costituisce infatti un’archiviazione di informazioni nel dispositivo dell’utente. La successiva rilevazione dell’apertura costituisce un accesso a informazioni già archiviate.
L’art. 122 vieta in via generale queste operazioni, salvo che ricorra uno di tre casi. Il primo è che l’utente abbia prestato un consenso informato, libero, specifico e inequivocabile. Il secondo è che le operazioni siano finalizzate unicamente alla trasmissione di una comunicazione elettronica. Il terzo è che siano strettamente necessarie per erogare un servizio esplicitamente richiesto dall’utente. In assenza di uno di questi presupposti, l’open tracking individuale è illecito.
Chi riguarda
Le Linee guida si rivolgono a tutti i soggetti, pubblici o privati, che a qualsiasi titolo utilizzano tracking pixel nelle e-mail. Non conta il software adottato, ma la presenza del marcatore e la finalità per cui viene usato.
Il punto 3 del Provvedimento 284/2026 elenca le principali figure coinvolte. In base al principio di accountability, ciascuna dovrà definire caso per caso il proprio ruolo privacy: titolare, responsabile o contitolare ai sensi dell’art. 26 GDPR.
I soggetti coinvolti che dovranno allinearsi sono i seguenti:
- I mittenti: che sia un’azienda, un professionista o un ente, decide l’invio della campagna promozionale o informativa e determina le finalità dell’uso dei pixel, anche quando ne affida la gestione tecnica a terzi. È quindi, di norma, il soggetto tenuto a informare i destinatari e, quando necessario, ad acquisirne il consenso.
- I fornitori di servizi di emailing e di marketing automation: forniscono le tecnologie di inoltro massivo che operano su istruzione del cliente e mettono a disposizione gli strumenti applicativi per gestire liste, template e reportistica di apertura.
- I fornitori di liste a noleggio: si tratta di soggetti che che inviano in modo completo e autonomo comunicazioni ai contatti delle proprie liste, concesse in locazione al committente per conto del quale avviene l’invio. Gestendo direttamente le spedizioni, sono coinvolti in prima persona nella conformità dei pixel utilizzati.
- I fornitori della tecnologia di tracciamento: sviluppano librerie e sistemi tecnici di marcatura. Il Garante richiama il considerando 78 del GDPR, secondo cui i produttori dovrebbero essere incoraggiati a progettare strumenti che permettano ai titolari di rispettare la protezione dei dati. Il loro ruolo diventa ancora più rilevante se partecipano alle decisioni sul trattamento dei dati raccolti.
- I Content creator e le agenzie di digital marketing: nel caso di e-mail promozionali, predispongono il messaggio e ne curano l’ottimizzazione grafica. Le agenzie di digital marketing non sono citate espressamente dal Garante. Quando svolgono questo ruolo, però, è buona prassi che verifichino che template e impostazioni rispettino le indicazioni su trasparenza e revoca.
Quando serve il consenso e quando scattano le eccezioni
In primo luogo va fatta una distinzione sui formati di comunicazione inviati agli utenti:
In queste comunicazioni i pixel sono spesso usati per misurare l’apertura del singolo destinatario e ottimizzare le campagne. In questi casi serve normalmente il consenso preventivo.
In questi scenari ricorre più spesso una delle deroghe al consenso, ad esempio per la sicurezza dell’autenticazione o per comunicazioni che il titolare ha l’obbligo di inviare.
Attenzione però: a decidere se serve il consenso non è il tipo di e-mail, ma la finalità per cui si usa il pixel. Una newsletter può contenere pixel senza consenso se il conteggio è solo statistico e anonimo. Al contrario, un’e-mail di follow-up con un pixel che traccia il singolo destinatario a fini di marketing richiede il consenso. L’informativa invece è sempre dovuta: l’uso dei pixel va reso noto al destinatario qualunque sia lo scopo della comunicazione o il tipo di mittente.
La regola generale: consenso, informativa a più livelli e revoca granulare
Nel caso in cui l’open tracking individuale venga utilizzato per ottimizzare campagne promozionali, profilare abitudini di lettura o disattivare gli iscritti inattivi, è necessario fornire un’informativa preventiva e acquisire il consenso preventivo dell’utente, che deve essere libero, specifico, informato e inequivocabile. L’utilizzo dei pixel non deve quindi rimanere occulto, pena l’inutilizzabilità dei dati raccolti.
Per garantire trasparenza e per non appesantire l’esperienza utente, il Garante favorisce un’informativa semplificata su più livelli, basata sul modello già collaudato per i Cookie:
- una dicitura chiara e immediata nei form di iscrizione del sito o nelle landing page;
- un link diretto alla Privacy o alla Cookie Policy completa in cui vengono descritti nel dettaglio il funzionamento del marcatore, le informazioni trasmesse e le finalità di tracciamento.
Per quanto riguarda i contatti già registrati nei database aziendali, dovranno ricevere l’informativa con la prima e-mail utile o nel primo momento di discontinuità disponibile, a seconda del rapporto in essere (contrattuale, istituzionale, di servizio).
Per evitare richieste di consenso ridondanti (la cosiddetta consent fatigue), il Garante ritiene possibile, in linea di principio, ricomprendere il consenso ai tracking pixel in quello più generale alla ricezione di comunicazioni promozionali. La condizione è che la richiesta sia formulata in modo neutro e privo di forzature. L’utente può così esprimere un unico consenso informato.
Il Garante non fornisce formule standard. A titolo puramente esemplificativo, una possibile formulazione è:
“Acconsento a ricevere comunicazioni promozionali via e-mail. Le e-mail possono contenere tracking pixel che ci permettono di sapere se e quando il messaggio è stato aperto, per valutare l’efficacia delle nostre comunicazioni. Puoi disattivare il tracciamento in qualsiasi momento continuando a ricevere le e-mail. [Link all’informativa completa]”.
Oltre l’iniziale consenso unificato, bisogna garantire piena flessibilità anche successivamente.
L’utente deve poter essere libero in qualsiasi momento di cambiare idea ed esercitare una revoca granulare (selettiva), ai sensi dell’art. 7, par. 3, del GDPR:
- L’utente iscritto deve avere la possibilità di revocare il consenso solo al tracciamento dei pixel pur continuando regolarmente a ricevere newsletter o offerte commerciali (prive di pixel);
- L’utente che revoca il consenso al tracciamento non deve essere spinto verso scelte non libere e deve continuare a fruire pienamente del servizio, senza limitazioni dovute a questa scelta.
- La revoca deve poter essere esercitata facilmente, ad esempio tramite un’icona standardizzata o un link nel footer di ogni email. Il link deve rimandare a un’area dedicata dove l’utente può scegliere se disiscriversi del tutto o disattivare solo il tracciamento.
Quando il consenso può non essere necessario: i principali casi indicati dal Garante
Secondo le linee guida del Garante, il consenso al tracking pixel non è richiesto quando il trattamento rientra in una delle deroghe previste dall’art. 122 del Codice Privacy. Il Garante ritiene che questo possa avvenire in un numero rilevante di casi e ne indica alcuni a titolo di esempio. La valutazione spetta comunque in prima battuta al titolare, che deve essere in grado di dimostrarla.
In questi scenari l’impiego dei pixel risponde a necessità tecniche di trasmissione, a misure di sicurezza oppure a tutele di interesse pubblico e contrattuale a favore dell’utente stesso.
Avere statistiche aggregate sul tasso di apertura delle e-mail può essere utile per migliorare la deliverability e contrastare fenomeni di spam. In questi casi il Garante ammette l’utilizzo dei tracking pixel senza consenso solo quando il conteggio ha carattere esclusivamente statistico e globale e non consente misurazioni riferibili al singolo destinatario. A questo scopo devono essere adottate adeguate tecniche di anonimizzazione. Il Garante suggerisce di usare lo stesso pixel per tutti i destinatari di una campagna, anziché un pixel diverso per ciascun utente, e di anonimizzare gli altri dati tecnici, come indirizzo IP e client di posta.
Il consenso può non essere necessario quando l’impiego del tracking pixel è strettamente funzionale a misure di sicurezza connesse al processo di autenticazione dell’utente, al suo completamento o al suo aggiornamento. In questi casi il pixel serve a verificare che il messaggio venga aperto su un terminale noto per appartenere all’utente. Alcuni esempi sono la conferma di attivazione di un account, la richiesta di modifica della password o la risposta a una richiesta di esercizio dei diritti privacy, come la portabilità dei dati.
Il consenso non è necessario per i messaggi istituzionali o di servizio che il titolare ha l’obbligo giuridico di inviare, ad esempio in ambito bancario o da parte di enti pubblici, e per i quali è importante sapere che il destinatario ne abbia effettivamente preso conoscenza. Il Garante cita tra gli altri: avvisi su come prevenire phishing o frodi, comunicazioni di modifiche contrattuali o dei termini di servizio, aggiornamenti dell’informativa privacy, notifiche di incidenti di sicurezza, campagne informative istituzionali e promemoria su scadenze contrattuali o contributive.
Tempistiche, scadenza e regime transitorio
Il provvedimento risale al 17 aprile 2026, ma le Linee Guida sono state pubblicate sulla Gazzetta Ufficiale il 29 aprile 2026.
Il Garante, consapevole degli impatti tecnici e operativi che tali disposizioni comportano sui sistemi di e-mailing e CRM, ha ha fissato un termine di sei mesi dalla data di pubblicazione in Gazzetta Ufficiale, dunque la scadenza per adeguarsi alle nuove regole è fissata al fine ottobre 2026.
Per i trattamenti già in corso alla data di entrata in vigore delle Linee Guida che prevedono l’invio di e-mail contenenti tracking pixel, è previsto un regime transitorio: il Garante non richiede di raccogliere nuovamente il consenso dei contatti già presenti. Il titolare deve però:
- Devono rendere nota l’informativa in modo trasparente con la prima comunicazione utile o al primo momento di discontinuità contrattuale.
- Implementare e rendere noto agli utenti un meccanismo ben visibile e facile da usare per revocare il consenso anche solo al tracciamento, continuando a ricevere le e-mail.
I nuovi trattamenti avviati successivamente dovranno invece rispettare fin dall’origine il modello di informativa e di acquisizione preventiva del consenso previsto dalle Linee Guida.
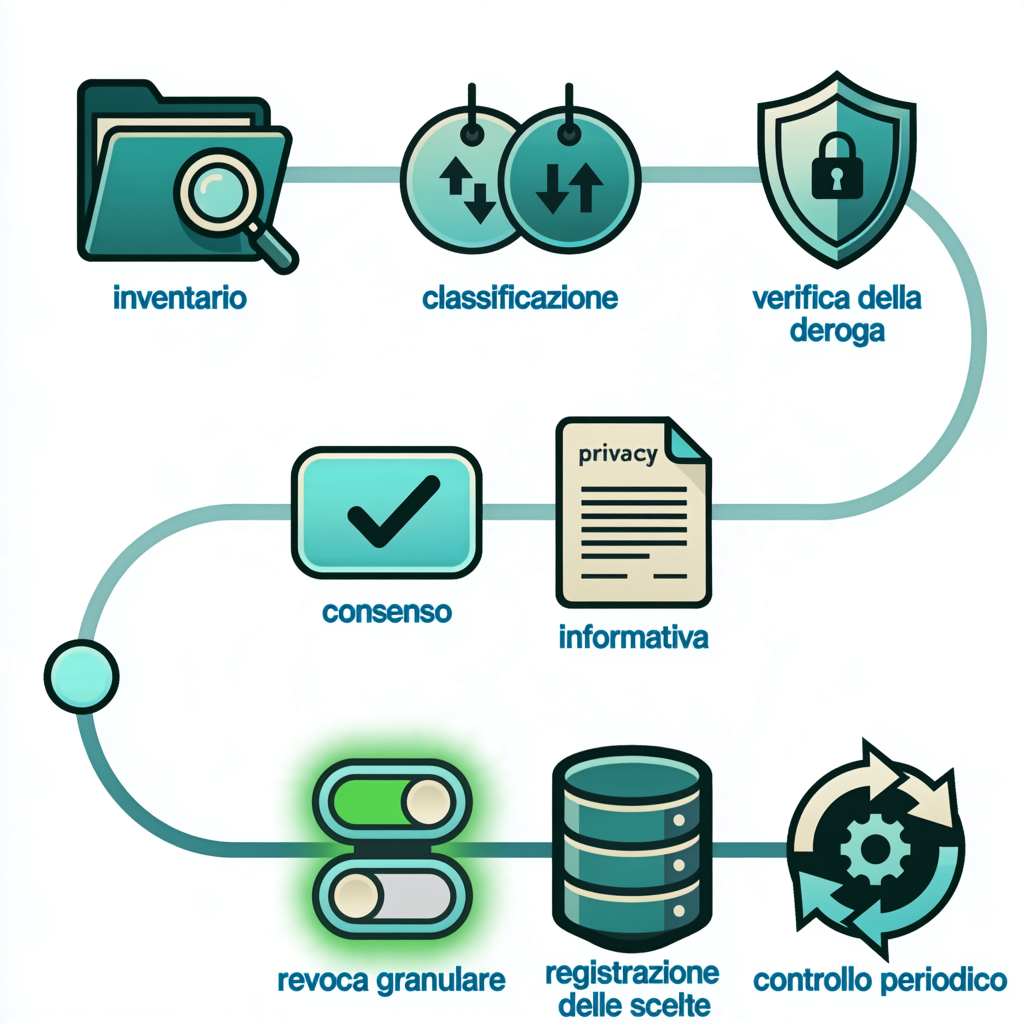
Come adeguarsi operativamente: la checklist operativa
Per adeguarsi alle nuove linee guida sui tracking pixel, alla luce del Provvedimento del 17 aprile 2026, questi sono i passaggi operativi che consigliamo:
Vuoi verificare la conformità delle tue piattaforme e adeguare i tuoi flussi e-mail prima della scadenza del 29 ottobre 2026?